
“Defeito de software”
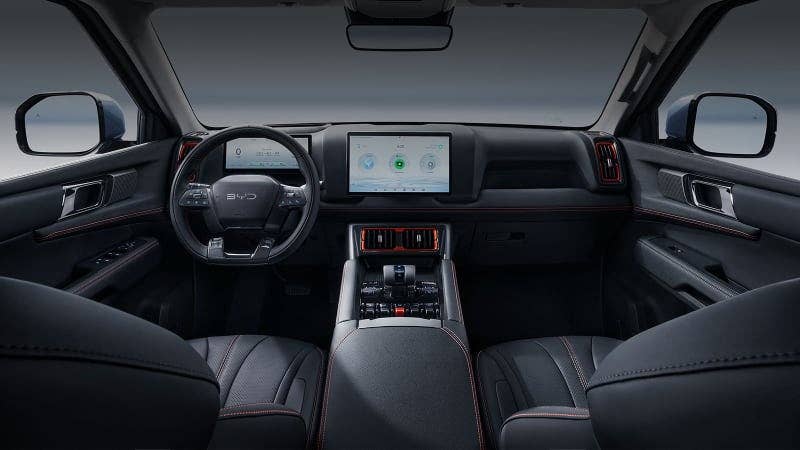
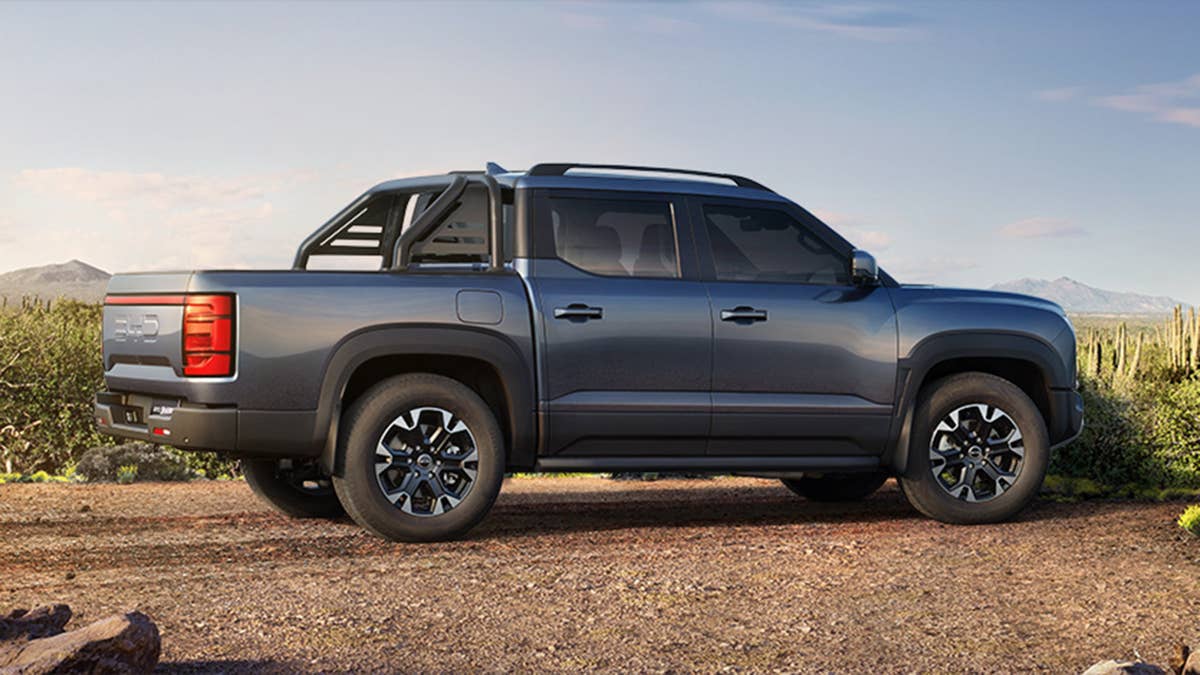
Este incidente confirma as suspeitas de que veículos modernos são hackeáveis e registre mais do que apenas seu próximo intervalo de troca de óleo. O Fortify Labs na Austrália conseguiu hackear um BYD Shark 6 no espaço de duas semanas, e o resultado desse esforço é dados de localização e até mesmo ligações feitas no carro.
Além das informações privadas, o hacking também expõe um backdoor para as funções do veículo, como faróis, limpadores de para-brisa e outros recursos acessíveis remotamente aos hackers. Após a descoberta, a BYD Austrália lançou uma investigação interna formal sobre este assunto depois que Four Corners, uma fonte de notícias na Austrália, relatou as descobertas do Fortify Labs em 21 de setembro de 2026.
BYD China também está investigando
A BYD China rotulou o problema de segurança cibernética como um “defeito de software”, que foi explorado usando um “Android Debug Bridge” (ADB), uma ferramenta que permite acesso a dispositivos Android. O Tubarão 6 usa o sistema de infoentretenimento “DiLink”, baseado em Android e usado em outros modelos BYD e Denza além do Shark 6.
Embora o sistema Android seja fortemente customizado pela BYD, você não pode negar sua base. A parte preocupante é que muitos fabricantes chineses, além da BYD, também usam o Android como base para os seus sistemas de infoentretenimento, o que pode significar que esta exploração também pode significar problemas para outros veículos com sistemas semelhantes.
Em um relatório de Especialista em carroso problema foi resolvido. A BYD descobriu que o aplicativo envolvido no experimento precisava de toque físico para confirmar sua instalação no infoentretenimento. Dito isto, a BYD emitiu desde então uma ação corretiva que “remove o caminho não intencional que permite que o ADB seja ativado através da interface do usuário do sistema de infoentretenimento, eliminando assim o caminho de acesso identificado durante a investigação”.
A BYD continuou dizendo que uma atualização over-the-air para o Shark 6 será lançada “somente depois que o software atualizado passar por uma validação rigorosa”. Além disso, a BYD analisará a possibilidade de seus outros produtos necessitarem de tal patch de segurança.
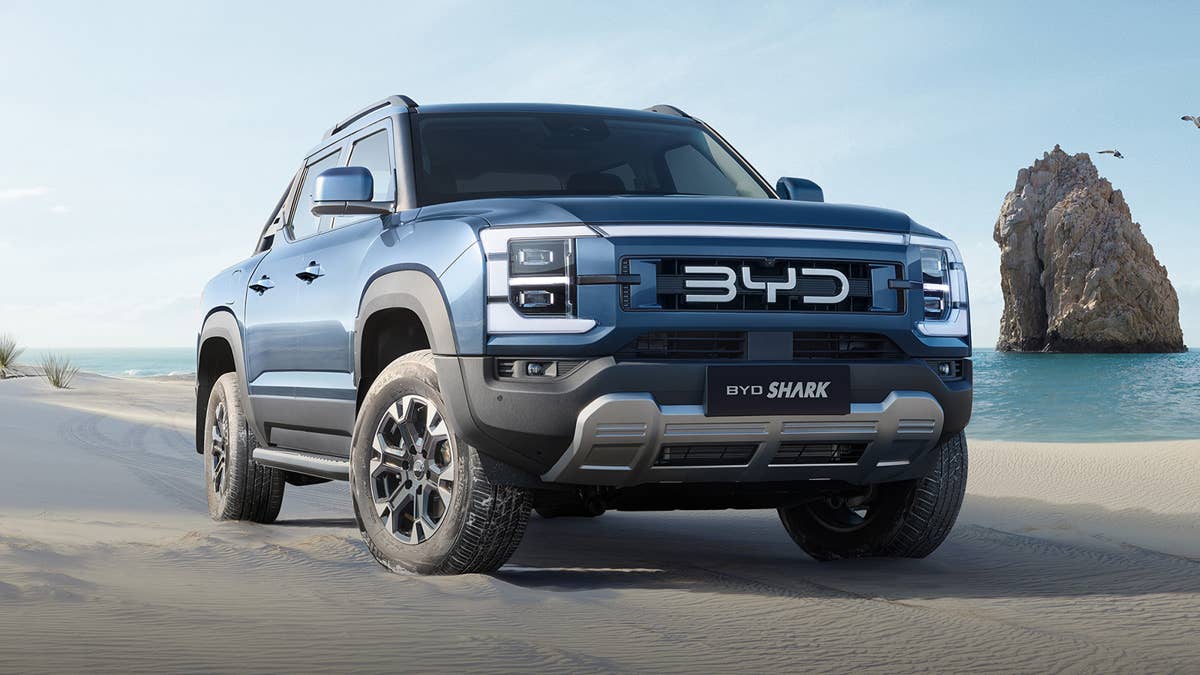 Tubarão BYD
BYD
Fortify Labs esclarece
Fortify Labs publicou um artigo por conta própria, detalhando que o episódio Four Corners não mostrou tudo o que foi feito com o carro. A intenção inicial do Fortify Labs era “simular o acesso remoto que um fabricante de automóveis tem a um veículo conectado e demonstrar como esse acesso pode ser abusado”. Embora o conteúdo do relatório Four Corners tenha chamado a atenção para o problema, o Fortify Labs esclareceu alguns fatos.
- O veículo utilizado durante a pesquisa e filmagem foi um BYD Shark 6 Premium 2025, de nossa propriedade.
- O veículo foi totalmente corrigido, com todas as atualizações de software aplicadas, em 16 de julho de 2026. A pesquisa começou em 17 de julho de 2026.
- A versão do software da unidade principal foi relatada como 56.1.2.2507080.1.
- Uma técnica conhecida publicamente foi usada para obter acesso sem privilégios à unidade principal.
- Utilizando este acesso, instalamos softwares que alcançaram a maior parte do que foi demonstrado.
- O acesso físico ao veículo foi necessário para instalar o software na unidade principal. A partir daí, a conectividade e o controle do software passaram a funcionar remotamente.
- Como visto no episódio Four Corners, a linha do barramento CAN também foi aproveitada para demonstrar o que poderia acontecer se uma ECU daquela rede fosse comprometida. Foi assim que as luzes foram apagadas e os limpadores de para-brisa acionados. Tudo isso foi conseguido em linha, com um Raspberry Pi simulando uma ECU comprometida enviando mensagens de barramento CAN.
- Nenhum firmware foi modificado em qualquer lugar do sistema, nem foi feito nenhum esforço para aumentar os privilégios, pois isso não era necessário para o propósito da demonstração.
- Antes de iniciar a pesquisa, o cartão SIM foi retirado da caixa telemática do veículo. Isto isolou o veículo da Internet e o veículo não conseguiu interagir com nenhuma parte da infraestrutura de back-end da BYD. Isso foi feito como precaução de segurança para garantir que nenhuma parte de nossa pesquisa interagisse ou afetasse de forma alguma os serviços ou infraestrutura online da BYD.
- A conectividade à Internet “fora de banda” foi estabelecida conectando o veículo a um hotspot celular dentro do carro. O veículo utilizou infraestrutura própria e conexão celular. Em nenhum momento o cartão SIM fornecido pela BYD ou o acesso à Internet fornecido pela BYD foram usados para interagir remotamente com o veículo durante nossa pesquisa ou demonstração.
BYD
Veja as 1 imagens desta galeria no
artigo original
O acesso físico é necessário
Por enquanto, o sistema é suscetível a hackers, mas exige que o hacker esteja fisicamente presente para instalar o software e também acessar a linha do barramento CAN para obter acesso às funções do veículo.
Embora o BYD Shark 6 tenha sido o carro criticado por estar no episódio, o Fortify Labs afirmou que “esta mesma técnica (hacking) pode ser usada contra outras unidades principais baseadas em Android em veículos de outros fabricantes se não estiverem adequadamente bloqueados.”
“As pessoas não deveriam confiar cegamente que os fabricantes de veículos estão produzindo carros seguros e protegidos, e isso não se aplica apenas aos fabricantes chineses. O mesmo se aplica aos veículos provenientes dos EUA, da Europa e do resto da Ásia. Aplica-se a todos os fabricantes de veículos”, continuou o Fortify Labs. “Também vale a pena destacar que esses riscos não são enfrentados apenas pela Austrália. Esta é uma questão global e outros países deveriam estar preocupados.”
BYD
“Classificação por estrelas em segurança cibernética”
Uma das outras recomendações resultantes deste incidente foi uma “classificação por estrelas de segurança cibernética” que seria realizada juntamente com a classificação por estrelas do NCAP australiano. No entanto, não é tão simples quanto bater um carro.
Por enquanto, implementar um sistema de classificação de segurança cibernética será um enorme desafio, principalmente porque, ao contrário dos acidentes físicos, o que funciona e o que não funciona no domínio da segurança cibernética muda sempre. Também não existe atualmente nenhum processo e rubrica estabelecidos para a indústria avaliar o quão ciberseguro é um carro, e não há garantia de que um carro 5 estrelas que você compra hoje possa estar vulnerável amanhã.
Veja as 1 imagens desta galeria no
artigo original
Compartilhe esta publicação
Ajude a levar esta informação adiante — publique no seu perfil.